إصدار الإمارات · منصة واحدة لستة أطر رقابية
إدارة مخاطر الأطراف الثالثة، مصمَّمة وفق الأنظمة الإماراتية.
تتحقق NexaPair من الموردين، وتكشف الروابط الخفية بين الموردين وموظفيك، وتربط كل خطوة بما تتوقعه جهتك الرقابية. وتجد بجانب كل ميزة في هذا الموقع حالتها: متاحة الآن، أو معاينة، أو قريبًا.
اختر جهتك الرقابية- حالة واضحة لكل ميزة
- قابلة للنشر في منطقة سحابية داخل الدولة
- بالعربية والإنجليزية
- بيانات افتراضية في كل العروض
- الرخصة التجاريةمنطقة حرة في دبي · ساريةمتاح الآن
- رقم التسجيل الضريبي15 رقمًا · الصيغة صحيحةتحقق من الصيغة
- رقم IBANالبنية ورقم التحقق صحيحانتحقق من الصيغة
- المستفيدون الحقيقيونمستفيدان مُعلَنان · التحقق من السجل قيد الانتظارمتاح الآن
- القائمة المحلية وقائمة الأمم المتحدةلا يوجد تطابقمتاح الآن
- رابط بموظفرقم هاتف أحد المديرين يطابق رقم موظفمتاح الآن
مورّد افتراضي · بيانات تجريبية
جهتك الرقابية
اختر الإطار الرقابي لترى ما يتطلبه في إدارة مخاطر الموردين.
ملخص موجز لكل إطار رقابي، وكيف تغطيه NexaPair اليوم. وتتضمن صفحة كل جهة رقابية الخريطة الكاملة للمتطلبات.
مصرف الإمارات العربية المتحدة المركزي
ينطبق على: البنوك وشركات التمويل وشركات التأمين ومحلات الصرافة ومزوّدو خدمات الدفع المرخّصون داخل الدولة.
ما يتطلبه
- الحصول على إشعار بعدم الممانعة من المصرف المركزي قبل إسناد أي نشاط قد يؤثر تعطله تأثيرًا كبيرًا في العمليات الحرجة. نظام إدارة المخاطر التشغيلية الصادر عن المصرف المركزي Art. 13.5
- لا يجوز الدخول في أي ترتيب مع طرف ثالث دون إجراء تقييم للمخاطر وعناية واجبة مسبقًا. نظام إدارة المخاطر التشغيلية الصادر عن المصرف المركزي Art. 13.3
- في أحداث المخاطر التشغيلية التي تؤثر أو قد تؤثر تأثيرًا كبيرًا في العمليات الحرجة (مثل الأحداث التي تستدعي تفعيل خطط الاستمرارية أو التعافي، أو تؤثر تأثيرًا جوهريًا في العملاء أو العمليات أو الأرباح أو رأس المال): يُرسل إخطار أولي إلى المصرف المركزي يحدد العمليات الحرجة المتأثرة. نظام إدارة المخاطر التشغيلية الصادر عن المصرف المركزي Art. 15.2, 15.2.1
- يجب الاحتفاظ بنظام السجل الرئيسي، بما فيه جميع البيانات السرية، وتخزينه بصورة مستمرة داخل الدولة. ويجوز لفروع البنوك الأجنبية الاحتفاظ بنسخة داخل الدولة تُحدَّث يوميًا على الأقل، بموافقة المصرف المركزي. نظام الإسناد الخارجي للبنوك الصادر عن المصرف المركزي Art. 6.1, 6.2
- يجب أن تُلزم العقود المزوّد بالامتثال لطلبات المصرف المركزي ومتطلبات الإبلاغ، وبالسماح له بإجراء الفحص الميداني عند إسناد العمليات الحرجة. نظام إدارة المخاطر التشغيلية الصادر عن المصرف المركزي Art. 13.7
كيف تغطيه NexaPair
- متاح الآنحزمة تقارير مجلس الإدارة
- متاح الآنعرض الجاهزية لكل جهة رقابية، مضمَّن أيضًا في حزمة مجلس الإدارة
- متاح الآنفحوص المرونة المكافئة والتركّز
- متاح الآنخريطة الموردين والمتعاقدين من الباطن (الأطراف الرابعة)
- متاح الآنسجل العمليات الحرجة
- متاح الآنملفات العناية الواجبة حسب الفئة
- متاح الآندرجة مخاطر قابلة للتفسير بأوزان العوامل وقواعد الحد الأدنى للفئة
- متاح الآنالإخطار بالتغيير الجوهري وبوابة عدم الممانعة
ملخص من خريطتنا التنظيمية المستندة إلى المصادر. والبنود الموسومة بعبارة «قيد التأكيد» ما زالت قيد التحقق. ولا يُعد ذلك استشارة قانونية.
افتح صفحة المصرف المركزيسلطة دبي للخدمات المالية (مركز دبي المالي العالمي)
ينطبق على: الجهات المرخّصة من سلطة دبي للخدمات المالية في مركز دبي المالي العالمي.
ما يتطلبه
- إبلاغ السلطة بأي ترتيب إسناد جوهري. قواعد الإسناد الخارجي في الوحدة العامة لسلطة دبي للخدمات المالية GEN 5.3.22(1)
- إجراء العناية الواجبة عند اختيار المزوّدين، والإشراف الفعّال على العمل المسند، ومعالجة أي تصرف أو إخفاق من المزوّد قد يخالف قوانين المركز. قواعد الإسناد الخارجي في الوحدة العامة لسلطة دبي للخدمات المالية GEN 5.3.21(3)
- يُخطر المتحكم المفوض بأي اختراق للبيانات الشخصية. قانون حماية البيانات في مركز دبي المالي العالمي Art. 41(1)
- يجب أن يُلزم العقد المكتوب المزوّد بتقديم المعلومات، وإتاحة الوصول إلى مقاره، والتعامل بانفتاح وتعاون مع السلطة. قواعد الإسناد الخارجي في الوحدة العامة لسلطة دبي للخدمات المالية GEN 5.3.22(2)(b), (3)
- يحتاج المعالجون من الباطن إلى تفويض كتابي مسبق من المتحكم. ويُسمح بتفويض عام إذا أخطر المعالج بالتغييرات وراعى الاعتراضات. قانون حماية البيانات في مركز دبي المالي العالمي Art. 24(2)
كيف تغطيه NexaPair
- متاح الآنحزمة تقارير مجلس الإدارة
- متاح الآنعرض الجاهزية لكل جهة رقابية، مضمَّن أيضًا في حزمة مجلس الإدارة
- متاح الآنملفات العناية الواجبة حسب الفئة
- متاح الآندرجة مخاطر قابلة للتفسير بأوزان العوامل وقواعد الحد الأدنى للفئة
- متاح الآنالإخطار بالتغيير الجوهري وبوابة عدم الممانعة
- متاح الآنسجل الإسناد الخارجي
- متاح الآنسجل العمليات الحرجة
- متاح الآنفحوص المرونة المكافئة والتركّز
ملخص من خريطتنا التنظيمية المستندة إلى المصادر. والبنود الموسومة بعبارة «قيد التأكيد» ما زالت قيد التحقق. ولا يُعد ذلك استشارة قانونية.
افتح صفحة سلطة دبي للخدمات الماليةسلطة تنظيم الخدمات المالية (سوق أبوظبي العالمي)
ينطبق على: الجهات المرخّصة من سلطة تنظيم الخدمات المالية في سوق أبوظبي العالمي.
ما يتطلبه
- إبلاغ الجهة الرقابية بترتيبات الإسناد الجوهرية. مصدر ثانوي قواعد الإسناد الخارجي في الدليل العام لسلطة تنظيم الخدمات المالية GEN 3.3.32(1)
- تحديد الإسناد الخارجي للوظائف المرتبطة مباشرة بالأنشطة الخاضعة للتنظيم، وإجراء العناية الواجبة بشأن الملاءمة، والإشراف الفعّال، والتصرف حيال إخفاقات المزوّد. قواعد الإسناد الخارجي في الدليل العام لسلطة تنظيم الخدمات المالية GEN 3.3.31(1), 3.3.31(3)(a)-(c)
- إخطار السلطة بأي حادثة سيبرانية جوهرية مشتبه بها فور اكتشافها، على ألا يتجاوز التقرير الأولي (النموذج A) 24 ساعة، ويُرسل بالبريد إلى incidents.fsra@adgm.com مع نسخة إلى المشرف. وتتبعه تحديثات (النموذج B) بالوتيرة التي يحددها المشرف. قواعد إدارة المخاطر السيبرانية لدى سلطة تنظيم الخدمات المالية GEN 3.5.18; GEN 8.10
- الاحتفاظ بخطة للاستجابة للحوادث السيبرانية واختبارها. ويمكن الاسترشاد بالخطة الوطنية لمجلس الأمن السيبراني. قواعد إدارة المخاطر السيبرانية لدى سلطة تنظيم الخدمات المالية GEN 3.5.16
- يحتاج الإسناد الجوهري إلى عقد مكتوب يغطي العوامل المحددة. وتتوقع السلطة مؤشرات للأداء وبنودًا للإخلال والإنهاء، وألّا تُوقَّع العقود قبل العناية الواجبة. قواعد الإسناد الخارجي في الدليل العام لسلطة تنظيم الخدمات المالية GEN 3.3.32(3)
كيف تغطيه NexaPair
- متاح الآنملفات العناية الواجبة حسب الفئة
- متاح الآندرجة مخاطر قابلة للتفسير بأوزان العوامل وقواعد الحد الأدنى للفئة
- متاح الآنالإخطار بالتغيير الجوهري وبوابة عدم الممانعة
- متاح الآنسجل الإسناد الخارجي
- متاح الآنالعقود والالتزامات
- متاح الآنتصدير 10 سجلات بصيغتي CSV وJSON، منها سجل التدقيق
- متاح الآنتنبيهات العقوبات وإقرارات GST والملاءة المالية والقضايا
- متاح الآنفحص العقوبات والأشخاص السياسيين عبر OpenSanctions
ملخص من خريطتنا التنظيمية المستندة إلى المصادر. والبنود الموسومة بعبارة «قيد التأكيد» ما زالت قيد التحقق. ولا يُعد ذلك استشارة قانونية.
افتح صفحة سلطة تنظيم الخدمات الماليةهيئة سوق رأس المال (هيئة الأوراق المالية والسلع سابقًا)
ينطبق على: شركات سوق رأس المال في البر الرئيسي المرخّصة سابقًا من هيئة الأوراق المالية والسلع، التي أصبحت هيئة سوق رأس المال في 1 يناير 2026. وأصبحت الأصول الافتراضية أيضًا ضمن النطاق الاتحادي للهيئة.
ما يتطلبه
- أضافت تعديلات 2024 متطلبات للإسناد الخارجي للشركات المرخّصة. ولم يُتحقق من موقعها في الدليل ولا من شروطها ولا من أي التزام بالحصول على موافقة الجهة الرقابية أو إخطارها. قيد التأكيد دليل قواعد الأنشطة المالية لهيئة الأوراق المالية والسلع (هيئة سوق رأس المال حاليًا)
كيف تغطيه NexaPair
- متاح الآنالإخطار بالتغيير الجوهري وبوابة عدم الممانعة
- متاح الآنسجل الإسناد الخارجي
ملخص من خريطتنا التنظيمية المستندة إلى المصادر. والبنود الموسومة بعبارة «قيد التأكيد» ما زالت قيد التحقق. ولا يُعد ذلك استشارة قانونية.
افتح صفحة هيئة سوق رأس المالسلطة دبي لتنظيم الأصول الافتراضية
ينطبق على: مزوّدو خدمات الأصول الافتراضية المرخّصون في دبي، بما في ذلك مناطقها الحرة باستثناء مركز دبي المالي العالمي.
ما يتطلبه
- إخطار السلطة قبل أي إسناد عابر للحدود، وعلى وجه السرعة إذا طلبت سلطة أجنبية الوصول إلى معلومات مزوّد الخدمة. دليل قواعد الشركات لدى سلطة دبي لتنظيم الأصول الافتراضية: الجزء الرابع، الإسناد الخارجي Part IV, Section F
- تقييم مخاطر كل ترتيب، بما في ذلك أهميته النسبية. وتشمل العناية الواجبة القدرة والملاءة المالية والسمعة والوضع التنظيمي والاعتماد على متعاقدين من الباطن والخبرة في الأصول الافتراضية. دليل قواعد الشركات لدى سلطة دبي لتنظيم الأصول الافتراضية: الجزء الرابع، الإسناد الخارجي Part IV, Section B
- إخطار السلطة بأي إخلال جوهري باتفاقية إسناد جوهري، أو أي تطور قد يؤثر تأثيرًا كبيرًا في العمليات أو الوضع المالي أو السمعة. دليل قواعد الشركات لدى سلطة دبي لتنظيم الأصول الافتراضية: الجزء الرابع، الإسناد الخارجي Part IV, Section H.1-H.2
- في الإسناد الجوهري، يحصل مزوّد الخدمة والسلطة والجهات المعينة على وصول كامل إلى المقار والأنظمة والبيانات والموظفين. ولا تغني عمليات التدقيق المجمّعة والشهادات عن حق مزوّد الخدمة في التدقيق بنفسه. دليل قواعد الشركات لدى سلطة دبي لتنظيم الأصول الافتراضية: الجزء الرابع، الإسناد الخارجي Part IV, Section G
- يلزم وضع بنود للإسناد من الباطن. ويُخطر المزوّد بالتغييرات المخطط لها، ويجوز لمزوّد الخدمة الاعتراض أو الإنهاء. دليل قواعد الشركات لدى سلطة دبي لتنظيم الأصول الافتراضية: الجزء الرابع، الإسناد الخارجي Part IV, Section E
كيف تغطيه NexaPair
- متاح الآنحزمة تقارير مجلس الإدارة
- متاح الآنعرض الجاهزية لكل جهة رقابية، مضمَّن أيضًا في حزمة مجلس الإدارة
- متاح الآنملفات العناية الواجبة حسب الفئة
- متاح الآندرجة مخاطر قابلة للتفسير بأوزان العوامل وقواعد الحد الأدنى للفئة
- متاح الآنسجل الإسناد الخارجي
- متاح الآنتصدير 10 سجلات بصيغتي CSV وJSON، منها سجل التدقيق
- متاح الآنالعقود والالتزامات
- متاح الآنخريطة الموردين والمتعاقدين من الباطن (الأطراف الرابعة)
ملخص من خريطتنا التنظيمية المستندة إلى المصادر. والبنود الموسومة بعبارة «قيد التأكيد» ما زالت قيد التحقق. ولا يُعد ذلك استشارة قانونية.
افتح صفحة سلطة دبي لتنظيم الأصول الافتراضيةالجهات الحكومية والقطاعات الحيوية
ينطبق على: الجهات الحكومية الاتحادية والمحلية، ومشغّلو البنية التحتية الحيوية مثل الطاقة والاتصالات والصحة والنقل.
ما يتطلبه
- التحقق من خلفيات المقاولين ومستخدمي الأطراف الثالثة قبل منحهم الوصول، وإلغاء صلاحياتهم خلال 24 ساعة من انتهاء علاقتهم. معيار أبوظبي لأمن المعلومات والأمن السيبراني في الرعاية الصحية، الإصدار 2 HR 2.1; HR 4.3
- يجب على الجهات الإبلاغ عن التهديدات والاختراقات والتسريبات وعمليات الاعتراض أو المخاطر إلى مركز دبي للأمن الإلكتروني. قانون مركز دبي للأمن الإلكتروني Art. 14(4)
- لا يجوز تخزين المعلومات الصحية (المعلومات الشخصية أو الصحية المحمية أو نسخها) أو معالجتها أو نقلها خارج الدولة دون استثناء ساري ومحدد من دائرة الصحة. معيار أبوظبي لأمن المعلومات والأمن السيبراني في الرعاية الصحية، الإصدار 2 CO 9.2 (item 6)
- يجب ألا يحتفظ مقيّمو الأطراف الثالثة ببيانات التقييم بعد انتهاء المهمة، ويجب محوها من أصولهم. معيار أبوظبي لأمن المعلومات والأمن السيبراني في الرعاية الصحية، الإصدار 2 CO 7.2
- يجب أن تُخطر الأطراف الثالثة الجهة مسبقًا بالتغييرات، بما فيها النقل وإعادة التهيئة وإضافة متعاقدين من الباطن. معيار أبوظبي لأمن المعلومات والأمن السيبراني في الرعاية الصحية، الإصدار 2 CO 2.3 (item 5)
كيف تغطيه NexaPair
- متاح الآنالوضع السيبراني من الخارج بفحوص غير تدخلية: درجة من A إلى F لكل مورّد، مع السجل وإعادة الفحص المجدولة وتنبيهات تراجع الدرجة
- متاح الآناستبيانات بالعربية والإنجليزية مع مراجعة الأدلة بالذكاء الاصطناعي واعتمادها من شخص مسؤول
- متاح الآنملفات العناية الواجبة حسب الفئة
- متاح الآندرجة مخاطر قابلة للتفسير بأوزان العوامل وقواعد الحد الأدنى للفئة
- متاح الآنسجل العمليات الحرجة
- متاح الآنفحوص المرونة المكافئة والتركّز
- متاح الآنسجلات الحوادث
- متاح الآنمؤقتات الإبلاغ عن الحوادث لدى الجهات الرقابية: المصرف المركزي وسوق أبوظبي العالمي وقواعد الإبلاغ «فورًا»
ملخص من خريطتنا التنظيمية المستندة إلى المصادر. والبنود الموسومة بعبارة «قيد التأكيد» ما زالت قيد التحقق. ولا يُعد ذلك استشارة قانونية.
افتح صفحة الجهات الحكومية والقطاعات الحيويةينطبق القانون الاتحادي إلى جانب كل إطار رقابي: حماية البيانات، ومكافحة غسل الأموال والعقوبات، والمستفيد الحقيقي، والتسجيل الضريبي، ومكافحة الرشوة والجرائم الإلكترونية. اطّلع على القانون الاتحادي
مهل الإبلاغ
ست جهات رقابية، ومهل مختلفة تمامًا.
ضمّنوا عقود الموردين أقصر مهلة تنطبق عليكم، ليُبلغكم المورّد قبل انقضائها بوقت كافٍ. وهي 4 ساعات للمؤسسة الخاضعة للمصرف المركزي، و24 ساعة للجهة في سوق أبوظبي العالمي تشمل عطلات نهاية الأسبوع.
- 4 ساعاتالمصرف المركزي · حدث يؤثر تأثيرًا كبيرًا في عملية حرجةنظام إدارة المخاطر التشغيلية الصادر عن المصرف المركزي Art. 15.2, 15.2.1
- 72 ساعةالمصرف المركزي · حادثة عالية المخاطر وفق معايير المجلس، محفز مستقلنظام إدارة المخاطر التشغيلية الصادر عن المصرف المركزي Art. 15.3
- فورًا · 24 ساعة كحد أقصىسلطة تنظيم الخدمات المالية · حادثة سيبرانية جوهرية مشتبه بها، مع عطلات نهاية الأسبوعقواعد إدارة المخاطر السيبرانية لدى سلطة تنظيم الخدمات المالية GEN 3.5.18; GEN 8.10
- فورًامركز دبي للأمن الإلكتروني · التهديدات والاختراقات والتسريبات والاعتراضقانون مركز دبي للأمن الإلكتروني Art. 14(4)
- فورًاسلطة دبي لتنظيم الأصول الافتراضية · إخلال جوهري باتفاقية إسناد جوهريدليل قواعد الشركات لدى سلطة دبي لتنظيم الأصول الافتراضية: الجزء الرابع، الإسناد الخارجي Part IV, Section H.1-H.2
- 24 ساعةالعقوبات · تجميد الأموال بعد قرار الإدراجنظام العقوبات المالية المستهدفة Art. 15 (freezing)
ابدأ من هنا
جديد على مخاطر الأطراف الثالثة في الإمارات؟ ابدأ من هنا.
لكل فريق
قرص واحد. كل الإدارات. ثلاث خطوات لكل منها.
لا يحتاج أحد إلى أن يكون خبيرًا في مخاطر الموردين. أدِر القرص إلى فريقك، وستعرض NexaPair ما عليك فعله بينما تجري الفحوص في الخلفية.
المشتريات
إدخال مورّد جديد.
خطواتك الثلاث
- 1اكتب اسم المورّد ورقم رخصته التجارية
- 2اختر الخدمة التي سيقدمها
- 3أرسل رابط المورّد الآمن
وتتولى NexaPair الباقي
- رصد التكرار والروابط بموظفيك أثناء الكتابة
- التحقق من الرخصة التجارية ورقم التسجيل الضريبي والمستفيد الحقيقي
- تحديد فئة المخاطر والفحوص التي تتطلبها
ما تراه: خطوة تالية واضحة: المتابعة، أو تحديد ما ينقص بدقة.
جرّب رحلة التسجيلالمالية والحسابات الدائنة
الدفع للجهة الصحيحة في كل مرة.
خطواتك الثلاث
- 1افتح ملف المورّد
- 2راجع شارة الحساب المصرفي
- 3أفرِج عن الدفعة أو أوقفها
وتتولى NexaPair الباقي
- تأكيد مالك الحساب بإيداع تجريبي للحسابات في الهند
- رصد الحسابات المشتركة مع موظفين أو موردين آخرين
- فحص رقم IBAN ورقم التسجيل الضريبي الإماراتيين عند الإدخال
ما تراه: الأخضر يعني الدفع، وأي حالة أخرى تأتي مع سببها.
افحص رقم IBANالشؤون القانونية
توقيع عقود متينة.
خطواتك الثلاث
- 1أرفق الاتفاقية
- 2راجع قائمة البنود
- 3اعتمدها أو أعدها مع ملاحظات
وتتولى NexaPair الباقي
- التحقق من حقوق التدقيق ووصول الجهة الرقابية وموقع البيانات وشروط الإنهاء
- متابعة مستويات الخدمة والالتزامات بعد التوقيع
- رصد غياب البنود الخاصة بالمتعاقدين من الباطن
ما تراه: تحديد كل ثغرة قبل التوقيع.
اطّلع على متطلبات جهتك الرقابيةالامتثال
فحص واحد، وقرار واثق.
خطواتك الثلاث
- 1افتح ملف العناية الواجبة
- 2اقرأ موجز المخاطر المُعدّ بالذكاء الاصطناعي
- 3أغلق كل ملاحظة أو خفّف أثرها أو صعّدها
وتتولى NexaPair الباقي
- فحص العقوبات والأشخاص السياسيين عبر OpenSanctions
- الفحص مقابل قائمة الإرهاب المحلية وقائمة الأمم المتحدة
- فرز بالذكاء الاصطناعي يقدّم رأيًا ثانيًا في كل تطابق
ما تراه: قرار مرفق بأدلته.
شغّل الفحوصأمن المعلومات
منح الصلاحيات حيث يكون ذلك آمنًا فقط.
خطواتك الثلاث
- 1أجب عن ثلاثة أسئلة حول البيانات والأنظمة
- 2راجع ملاحظات الأمن
- 3حدّد مستوى الصلاحيات
وتتولى NexaPair الباقي
- رفع الحد الأدنى لفئة المخاطر عند الوصول إلى البيانات والأنظمة
- استبيان بالعربية والإنجليزية مع مراجعة الأدلة بالذكاء الاصطناعي
- فحوص خارجية لأمن البريد والشهادات وترويسات الأمان
ما تراه: صلاحيات تتناسب مع المخاطر، مع توثيق الأسباب.
جرّب الاستبيانالعمليات ومالكو الأعمال
اعرف من يُبقي خدماتك تعمل.
خطواتك الثلاث
- 1اختر العملية الحرجة
- 2أكّد زمن التعافي لدى المورّد
- 3راجع خطة الخروج
وتتولى NexaPair الباقي
- ربط الموردين ومتعاقديهم من الباطن بالعمليات الحرجة
- مقارنة زمن التعافي بالحد المقبول لديكم
- متابعة إخطارات الحوادث للمصرف المركزي مقابل مهلها؛ وتليها الجهات الرقابية الأخرى
ما تراه: ثغرات المرونة واضحة قبل وقوع أي انقطاع.
اربط عملية حرجةالموارد البشرية
إبعاد تضارب المصالح.
خطواتك الثلاث
- 1حافظ على تحديث قائمة الموظفين
- 2راجع الأشخاص الذين تشير إليهم NexaPair
- 3أكّد كل رابط أو استبعده
وتتولى NexaPair الباقي
- مطابقة هواتف الموظفين وعناوينهم وحساباتهم مع بيانات الموردين
- قياس تشابه الأسماء لإظهار التطابقات القريبة أيضًا
- إحالة الأطراف ذات العلاقة المؤكدة إلى مجلس الإدارة
ما تراه: كشف التضارب قبل أول فاتورة.
اكشف رابطًا خفيًاإدارة المخاطر
التحكم في النموذج بدل الانشغال بالأوراق.
خطواتك الثلاث
- 1حدّد الفئات والأوزان والحدود
- 2راجع لوحة المحفظة
- 3اعتمد الاستثناءات
وتتولى NexaPair الباقي
- شرح كل درجة عاملًا بعامل
- رصد التركّز لدى المزوّدين المشتركين
- إعداد حزمة تقارير المجلس عند الطلب
ما تراه: رؤية للمحفظة يثق بها مجلس الإدارة.
احسب درجةالتدقيق الداخلي
اختبار الأدلة، لا الذاكرة.
خطواتك الثلاث
- 1افتح سجل التدقيق
- 2اختر عينة من أي قرار
- 3صدّر الأدلة
وتتولى NexaPair الباقي
- تسجيل القرارات والتغييرات مع هوية المنفّذ ووقت التنفيذ
- وسم مخرجات الذكاء الاصطناعي وحفظها في سجل الاستخدام
- تصدير السجلات بصيغة CSV أو JSON بنقرة واحدة
ما تراه: أدلة جاهزة قبل أن يطلبها المدقق.
اطّلع على حوكمة الذكاء الاصطناعيمجلس الإدارة والإدارة التنفيذية
الإشراف على مخاطر الموردين دون ملاحقتها.
خطواتك الثلاث
- 1افتح حزمة تقارير المجلس
- 2راجع أبرز المخاطر
- 3اعتمد الأطراف ذات العلاقة
وتتولى NexaPair الباقي
- ملخص للموردين الجوهريين والحرجين
- إدراج موافقات الأطراف ذات العلاقة في قائمة القرارات
- الجاهزية أمام كل جهة رقابية، متطلبًا بمتطلب
ما تراه: مساءلة واضحة أمام الجهة الرقابية.
اطّلع على حزمة تقارير المجلسالمنصة
ثمانية محركات، لكل منها عرض يمكنك تجربته.
جديد في المنتج متاح الآن
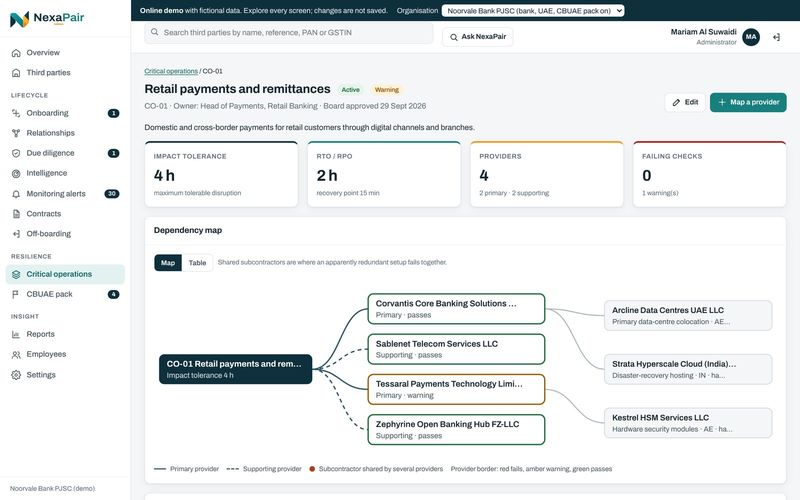
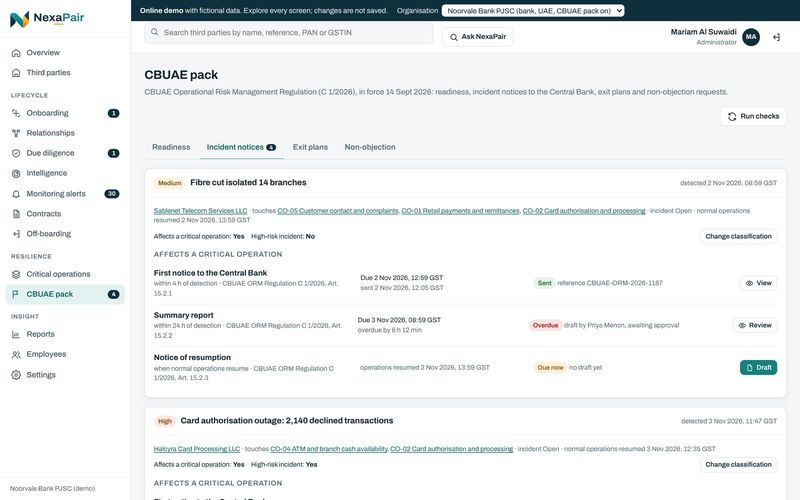
متاح الآن للمؤسسات المرخّصة من المصرف المركزي.
عمليات حرجة مربوطة بالموردين الذين تعتمد عليهم، وإخطارات حوادث للمصرف المركزي تُتابع مقابل مهلها. وتليها الجهات الرقابية الأخرى.
الفحوص الإماراتية
الفحوص التي يحتاجها ملف المورّد في الإمارات.
في المنتج، تُسجَّل الرخصة ورقم التسجيل الضريبي والمالكون مع الأدلة التي يراجعها المختص، ويُفحص كل مالك. وفي هذا الموقع، يعمل بعضها كفحص للصيغة. ويوضح كل فحص حالته.
- الرخصة التجاريةمتاح الآنالحالة وتاريخ الانتهاء، في البر الرئيسي أو المنطقة الحرة.
- رقم التسجيل الضريبيمتاح الآنالتسجيل لضريبة القيمة المضافة وضريبة الشركات. ويعمل فحص الصيغة في هذا الموقع.
- بنية رقم IBAN ورقم التحققتحقق من الصيغةفحص فعلي يمكنك إجراؤه هنا قبل حفظ أي بيانات دفع.
- المستفيد الحقيقيمتاح الآنمن يملك المورّد أو يسيطر عليه في نهاية المطاف.
- قائمة الإرهاب المحلية وقائمة الأمم المتحدةمتاح الآنالفحص مقابل القوائم التي يتعيّن على الجهات في الدولة تطبيقها.
- العقوبات والأشخاص السياسيونمتاح الآنقوائم موحّدة عبر OpenSanctions، يُعاد فحصها طوال نشاط المورّد.
- الموردون في الهند، من المصدرمتاح الآنسجل الشركات ورقم PAN وضريبة GST والقضايا ومالك الحساب المصرفي، للموردين عبر الحدود.
- نقل البيانات خارج الدولةمتاح الآنفحص قبل نقل البيانات الشخصية إلى مورّد خارج الدولة.
جولة تفاعلية · نحو 4 دقائق
سجّل مورّدًا حرجًا في الإمارات بنفسك، من البداية إلى النهاية.
بنك في الإمارات يتعاقد مع مزوّد مدفوعات سحابية في دبي. تؤدي دور ست إدارات بالتناوب، وتضغط الزر المضيء في كل خطوة.
ابدأ الجولة- 1 الطلب · المشتريات
- 2 الفحوص الإماراتية · NexaPair تلقائيًا معاينة
- 3 الروابط · الامتثال
- 4 الدرجة · المخاطر
- 5 القرار · الامتثال
- 6 المصرف المركزي · المخاطر والشؤون القانونية
- 7 الحادثة · العمليات
- 8 المجلس · مجلس الإدارة
قيمة لا تكلفة
ما قيمة برنامج متكامل بالنسبة إليكم؟
حرّك المؤشرات لتطابق مؤسستكم. ولا يحتسب التقدير إلا الوقت الموفَّر، دون احتساب أي احتيال أو انقطاع تم تفاديه.
كيف نحسب التقدير
نضرب عدد الموردين في ساعات العمل لكل مورّد، ونضيف أيام التحضير للتفتيش بواقع ثماني ساعات يوميًا، ثم نقسم المجموع على اثنين ونضربه في تكلفة الساعة. ولا نحتسب الاحتيال أو الانقطاعات أو الملاحظات الرقابية التي تم تفاديها.
القيمة التقديرية سنويًا
للتوضيح فقط. يفترض التقدير أن التسجيل والمراجعة والتحضير للتفتيش ستستغرق نصف الوقت الحالي. وتعتمد النتائج الفعلية على وضعكم الحالي.
جولات في دقيقتين
شاهدها أثناء العمل.
التكامل مع الأنظمة
تتصل بالأنظمة التي تعملون بها حاليًا.
واجهة برمجة REST وإشعارات Webhook موقّعة وملفات تصدير متاحة اليوم. أما الموصلات الأصلية لمنصات تخطيط الموارد الكبرى فهي ضمن خطة التطوير.
اطّلع على ما يتدفق في كل اتجاهموارد مجانية
حمّلها واستخدمها وكن مستعدًا.
- ورقة بحثية: تطبيق المادة 13 عمليًا (PDF)
- قائمة التحقق من الجاهزية (Excel وPDF)
- مركز الأنظمة: ما القواعد التي تنطبق عليكم
شاهد NexaPair مع مورّديكم.
30 دقيقة، على سيناريوهاتكم، بالعربية أو الإنجليزية.