إدارة مخاطر الأطراف الثالثة في الإمارات
دورة حياة العلاقة مع الأطراف الثالثة، مرحلة بمرحلة.
تسع مراحل، من معرفة أطرافكم الثالثة إلى رفع التقارير لمجلس الإدارة. وتعرض كل مرحلة الممارسة الجيدة، والجهة المسؤولة عنها عادةً، والقواعد الإماراتية المنطبقة، وما تقدمه NexaPair اليوم.
القواعد مستقاة من خريطتنا التنظيمية المستندة إلى المصادر، وقد رُوجعت في 3 نوفمبر 2026. و«مصدر ثانوي» يعني الاعتماد على مكاتب المحاماة أو مصادر ثانوية فقط، و«قيد التأكيد» يعني أن البند مذكور ولم يُتحقق منه.
المرحلة 1 من 9
الاستراتيجية وحصر الأطراف
الممارسة الجيدة
استراتيجية وسياسة للأطراف الثالثة يعتمدهما مجلس الإدارة، وسجل واحد مكتمل لكل طرف ثالث وترتيب إسناد وخدمة داخل المجموعة، مع مسؤول محدد لكل منها.
الجهة المسؤولة عادةً: إدارة المخاطر، مع المشتريات ومجلس الإدارة
أسئلة ينبغي طرحها
- هل كل الأطراف الثالثة مدرجة في سجل واحد، بما فيها مزوّدو البرمجيات وأمناء الحفظ وشركات المجموعة؟
- هل يعتمد مجلس الإدارة نفسه استراتيجية الأطراف الثالثة وسياستها؟
- هل يمكنكم تسمية المسؤول عن كل ترتيب؟
في NexaPair
- متاح الآنسجل الإسناد الخارجي
- متاح الآنحزمة تقارير مجلس الإدارة
- متاح الآنتصدير 10 سجلات بصيغتي CSV وJSON، منها سجل التدقيق
القواعد الإماراتية المنطبقة
المصرف المركزي استراتيجية وسياسات وإجراءات معتمدة من المجلس لمخاطر الأطراف الثالثة، ومدمجة في إطار المخاطر التشغيلية.
المصرف المركزي عدم الاعتماد المفرط على الإسناد الخارجي، والاحتفاظ بعدد كافٍ من الموظفين والخبرات والموارد الداخلية لممارسة الأنشطة المرخّصة.
المصرف المركزي الاحتفاظ بسجل كامل ومحدَّث لجميع ترتيبات الإسناد (الجوهرية وغير الجوهرية)، على المستوى المنفرد ومستوى المجموعة، يتضمن بيانات المزوّد والتواريخ ووصف الخدمة، وما إذا كانت هناك بيانات سرية، ودرجة الأهمية.
سلطة تنظيم الخدمات المالية تتوقع السلطة قائمة كاملة بجميع المزوّدين، بما في ذلك البرمجيات وأمناء الحفظ ووظائف المجموعة، مع تقييم أهميتها النسبية. ويُعد الترتيب داخل المجموعة إسنادًا خارجيًا.
سلطة دبي لتنظيم الأصول الافتراضية الاحتفاظ بسياسة للإسناد وسجل يتضمن المزوّد والنطاق والموقع والتواريخ وجهات الاتصال والأهمية النسبية، وما إذا كانت هناك بيانات شخصية أو سرية.
المرحلة 2 من 9
التصنيف وتحديد الفئات
الممارسة الجيدة
يحصل كل طرف ثالث على فئة مخاطر بحسب ما يقدمه، والبيانات والأنظمة التي يصل إليها، ومكان عمله، وما إذا كان يدعم عملية حرجة. وتُحدَّد الأهمية الجوهرية وفق معايير مكتوبة.
الجهة المسؤولة عادةً: إدارة المخاطر، مع مالكي الأعمال وأمن المعلومات
أسئلة ينبغي طرحها
- أي أطرافكم الثالثة يدعم عملية حرجة؟
- هل معايير الأهمية الجوهرية مكتوبة وتُطبَّق بالطريقة نفسها في كل مرة؟
- هل يرفع الوصول إلى البيانات أو الأنظمة الفئة تلقائيًا؟
في NexaPair
- متاح الآندرجة مخاطر قابلة للتفسير بأوزان العوامل وقواعد الحد الأدنى للفئة
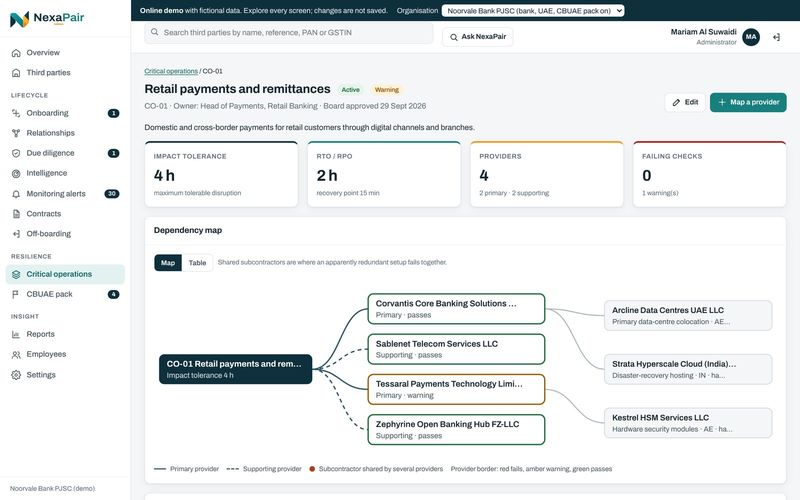
- متاح الآنسجل العمليات الحرجة
- متاح الآنخريطة الموردين والمتعاقدين من الباطن (الأطراف الرابعة)
القواعد الإماراتية المنطبقة
المصرف المركزي تحديد الأصول التي تعتمد عليها كل عملية حرجة، بما فيها مزوّدو الخدمات من الأطراف الثالثة والكيانات داخل المجموعة، وتوثيق ذلك في خريطة لكل عملية حرجة تُحدَّث من خلال إدارة التغيير.
المصرف المركزي حد أدنى لما يُعد عمليات حرجة (مثل خدمات الدفع والخدمات الحساسة للوقت، ودقة السجلات المالية، وإدارة الملاءة والسيولة، وأي عملية يعدّها المصرف المركزي حرجة).
المصرف المركزي معايير الأهمية النسبية: الأثر في ضبط المخاطر والأداء، وأثر إخفاق المزوّد، والأثر في الامتثال التنظيمي، وطبيعة البيانات المشتركة.
سلطة تنظيم الخدمات المالية تصنيف المزوّدين حسب المخاطر لتحديد وتيرة المراجعة، ومتابعة مؤشرات الأداء والأخبار السلبية وتغيّرات الملكية، ووضع سياسة للزيارات الميدانية للمزوّدين في الخارج.
المرحلة 3 من 9
العناية الواجبة
الممارسة الجيدة
فحوص تكتمل قبل أي توقيع وتتناسب مع الفئة: هوية المورّد ومالكه، ورخصته وتسجيله الضريبي، والعقوبات، والملاءة المالية، والأمن والمرونة، وأي روابط بموظفيكم.
الجهة المسؤولة عادةً: الامتثال والمشتريات، مع أمن المعلومات والمالية
أسئلة ينبغي طرحها
- هل تكتمل العناية الواجبة دائمًا قبل التوقيع؟
- هل تعرفون المستفيدين الحقيقيين لكل مورّد؟
- هل تتحققون من الرخصة التجارية لدى الجهة التي أصدرتها؟
في NexaPair
- متاح الآنملفات العناية الواجبة حسب الفئة
- متاح الآناستخبارات العلاقات: الروابط بين الموردين والموظفين عبر الهاتف أو الحساب أو المدير أو العنوان
- متاح الآنفحص العقوبات والأشخاص السياسيين عبر OpenSanctions
- متاح الآنالمستفيدون الحقيقيون بنسبة 25% أو بالسيطرة، مع الإقرار والفحص
- متاح الآنسجل الرخصة التجارية الإماراتية مع مراجعة الأدلة وتنبيهات انتهاء الصلاحية
- متاح الآنالتحقق من صيغة رقم التسجيل الضريبي مع دليل من منصة إمارات تاكس
القواعد الإماراتية المنطبقة
المصرف المركزي لا يجوز الدخول في أي ترتيب مع طرف ثالث دون إجراء تقييم للمخاطر وعناية واجبة مسبقًا.
المصرف المركزي ينبغي أن تشمل العناية الواجبة تجاه المزوّد قدرته المالية وخبرته وحوكمته وضوابطه الداخلية، والأمن بما فيه الأمن السيبراني، والموارد البشرية، ومخاطر الدولة والمخاطر القانونية.
سلطة دبي للخدمات المالية إجراء العناية الواجبة عند اختيار المزوّدين، والإشراف الفعّال على العمل المسند، ومعالجة أي تصرف أو إخفاق من المزوّد قد يخالف قوانين المركز.
القانون الاتحادي المستفيد الحقيقي هو الشخص الطبيعي الذي يملك أو يسيطر على 25% أو أكثر من الحصص أو حقوق التصويت، بصورة مباشرة أو غير مباشرة. وإن لم يوجد، يُسجل من يسيطر بوسائل أخرى، وإلا فأعلى مسؤول إداري. مصدر ثانوي
القانون الاتحادي يتكون رقم التسجيل الضريبي من 15 رقمًا ويبدأ بـ «100». ويُتحقق منه عبر خدمة التحقق العامة في منصة «إمارات تاكس» التابعة للهيئة (دون تسجيل دخول، مع رمز تحقق)، وتُظهر النتيجة الاسم القانوني والرقم والحالة. ويغطي الرقم عادةً ضريبة القيمة المضافة وضريبة الشركات، وقد تختلف الحالة حسب نوع الضريبة. مصدر ثانوي
القانون الاتحادي التحقق من الرخص والأنشطة في البر الرئيسي عبر السجل الاقتصادي الوطني (growth.gov.ae)، وتأكيدها لدى جهة الإصدار (دائرة التنمية الاقتصادية أو دائرة الاقتصاد والسياحة، أو سلطة المنطقة الحرة، أو سجلات مركز دبي المالي العالمي وسوق أبوظبي العالمي)، إذ لم يتأكد شمول السجل للمناطق الحرة. مصدر ثانوي
المرحلة 4 من 9
التعاقد
الممارسة الجيدة
عقد مكتوب يمنحكم ويمنح جهتكم الرقابية حق الوصول، ويحسم ملكية البيانات وموقعها، ويمتد إلى المتعاقدين من الباطن، ويلزم بالإبلاغ الفوري عن الحوادث، ويتيح خروجًا منظمًا.
الجهة المسؤولة عادةً: الشؤون القانونية، مع الامتثال وأمن المعلومات
أسئلة ينبغي طرحها
- هل يمنح العقد جهتكم الرقابية حق الوصول والتفتيش الميداني حيث تشترطه القواعد؟
- هل يلتزم المورّد بإبلاغكم عن الحادثة مبكرًا بما يكفي للوفاء بمهلتكم؟
- هل تسري البنود نفسها على المتعاقدين من الباطن لدى المورّد؟
في NexaPair
- متاح الآنالعقود والالتزامات
- متاح الآنخريطة الموردين والمتعاقدين من الباطن (الأطراف الرابعة)
- متاح الآنحزمة المتطلبات الإماراتية لسبعة أنظمة: المصرف المركزي وسلطة دبي للخدمات المالية وسلطة تنظيم الخدمات المالية وهيئة سوق رأس المال وسلطة تنظيم الأصول الافتراضية والجهات الحكومية والقوانين الاتحادية
القواعد الإماراتية المنطبقة
المصرف المركزي عقود مكتوبة ملزمة قانونًا تغطي الحقوق والواجبات وملكية البيانات والسرية والإنهاء. وفي العمليات الحرجة، يجب أن تتمكن المؤسسة من فحص السجلات وتلقي تقارير التدقيق والمخاطر.
المصرف المركزي يجب أن تُلزم العقود المزوّد بالامتثال لطلبات المصرف المركزي ومتطلبات الإبلاغ، وبالسماح له بإجراء الفحص الميداني عند إسناد العمليات الحرجة.
المصرف المركزي عند انتقال بيانات العملاء أو المؤسسة إلى متعاقدين من الباطن، يجب أن تسري عليهم أيضًا بنود العقد وأحكام وصول المصرف المركزي، وأن تكون قابلة للإنفاذ تعاقديًا.
سلطة دبي للخدمات المالية يجب أن يُلزم العقد المكتوب المزوّد بتقديم المعلومات، وإتاحة الوصول إلى مقاره، والتعامل بانفتاح وتعاون مع السلطة.
سلطة دبي لتنظيم الأصول الافتراضية عقود مكتوبة ببنود إلزامية. ويضيف الإسناد الجوهري مستويات الخدمة واختبار خطط الطوارئ والتعاون مع الجهة الرقابية والمساعدة في الخروج والتأمين وتحديد مواقع البيانات والمعالجة. وتُعاد بيانات العملاء أو تُتلف عند الخروج.
سلطة دبي للخدمات المالية تتطلب المعالجة لصالح متحكم اتفاقية مكتوبة ملزمة قانونًا بمحتوى محدد: موضوع المعالجة ومدتها وطبيعتها وغرضها، وأنواع البيانات، وفئات أصحاب البيانات، والتزامات المعالج.
المرحلة 5 من 9
التسجيل والموافقات
الممارسة الجيدة
تُقدَّم إخطارات الجهة الرقابية وطلبات الموافقة قبل بدء الترتيب، وتبقى البيانات حيث تشترط القواعد، ولا يحصل المورّد إلا على الصلاحيات التي يحتاجها.
الجهة المسؤولة عادةً: الامتثال، مع العمليات وأمن المعلومات
أسئلة ينبغي طرحها
- هل يحتاج هذا الترتيب إلى عدم ممانعة من الجهة الرقابية أو إخطار مسبق؟
- هل سيبقى نظام السجل الرئيسي والبيانات الشخصية حيث تشترط قواعدكم؟
- هل وصلت أي بيانات إلى المورّد قبل اكتمال التسجيل؟
في NexaPair
- متاح الآنالإخطار بالتغيير الجوهري وبوابة عدم الممانعة
- متاح الآنفحص موقع نظام السجل الرئيسي
- متاح الآنقابلة للنشر في منطقة سحابية داخل الدولة
- متاح الآنتقييم نقل البيانات عبر الحدود وفق قانون حماية البيانات الشخصية أو قانوني مركز دبي المالي العالمي وسوق أبوظبي العالمي
القواعد الإماراتية المنطبقة
المصرف المركزي الحصول على إشعار بعدم الممانعة من المصرف المركزي قبل إسناد أي نشاط قد يؤثر تعطله تأثيرًا كبيرًا في العمليات الحرجة.
المصرف المركزي يجب الاحتفاظ بنظام السجل الرئيسي (جميع البيانات، بما فيها البيانات الشخصية، اللازمة لتشغيل العمليات الحرجة) وتخزينه بصورة مستمرة داخل الدولة، بما في ذلك عند إسناد الأنشطة. ويجوز لفروع المؤسسات الأجنبية، بموافقة المصرف المركزي، الاحتفاظ بدلًا من ذلك بنسخة محدَّثة داخل الدولة.
المصرف المركزي يلزم الحصول مسبقًا على عدم ممانعة المصرف المركزي لإسناد أي نشاط جوهري، بما في ذلك إلى أطراف ذات علاقة. ولا يُسمح عمومًا بإسناد الأنشطة المصرفية الأساسية ووظائف الرقابة الرئيسية (إشراف الإدارة العليا، والمخاطر، والامتثال، والتدقيق الداخلي).
سلطة دبي للخدمات المالية إبلاغ السلطة بأي ترتيب إسناد جوهري.
سلطة دبي لتنظيم الأصول الافتراضية إخطار السلطة مسبقًا بأي إسناد جوهري جديد أو معدّل تعديلًا جوهريًا. وللسلطة أن تعترض، ويجب معالجة ملاحظاتها أولًا.
المصرف المركزي عدم إتاحة البيانات الشخصية لمزوّد واجهة برمجة قبل استكمال التسجيل والعناية الواجبة، وإجراء اختبارات اختراق لأنظمة المؤسسة ومزوّدي الواجهات.
المرحلة 6 من 9
الرقابة المستمرة
الممارسة الجيدة
يُتابَع الأداء والمخاطر والوضع المالي طوال مدة العلاقة، ويُعاد الفحص مقابل قوائم العقوبات بعد كل تحديث، ويتبع تواتر المراجعة فئة المخاطر.
الجهة المسؤولة عادةً: مالكو الأعمال، مع الامتثال وإدارة المخاطر
أسئلة ينبغي طرحها
- هل تعيدون فحص الموردين فور تغيّر القائمة المحلية أو قائمة الأمم المتحدة؟
- هل يتبع تواتر المراجعة فئة المخاطر؟
- من يُبلَّغ بأي تغيّر في ملكية المورّد أو ملاءته المالية؟
في NexaPair
- متاح الآنتنبيهات العقوبات وإقرارات GST والملاءة المالية والقضايا
- متاح الآنفحص العقوبات والأشخاص السياسيين عبر OpenSanctions
- متاح الآنالفحص مقابل قائمة الإرهاب المحلية وقائمة الأمم المتحدة، مع مؤقتي التجميد والإبلاغ عبر goAML
- متاح الآنالوضع السيبراني من الخارج بفحوص غير تدخلية: درجة من A إلى F لكل مورّد، مع السجل وإعادة الفحص المجدولة وتنبيهات تراجع الدرجة
- متاح الآناستبيانات بالعربية والإنجليزية مع مراجعة الأدلة بالذكاء الاصطناعي واعتمادها من شخص مسؤول
القواعد الإماراتية المنطبقة
المصرف المركزي تخصيص الموارد اللازمة للرقابة على الأطراف الثالثة. والحد الأدنى من الضوابط: سجل محدَّث للأنشطة المسندة وترتيبات الأطراف الثالثة (للعمليات الحرجة)، ومؤشرات للأداء والمخاطر، وتقييم مستمر يشمل الوضع المالي للمزوّد، وإدارة الاعتماديات.
سلطة تنظيم الخدمات المالية تصنيف المزوّدين حسب المخاطر لتحديد وتيرة المراجعة، ومتابعة مؤشرات الأداء والأخبار السلبية وتغيّرات الملكية، ووضع سياسة للزيارات الميدانية للمزوّدين في الخارج.
سلطة دبي لتنظيم الأصول الافتراضية تقييم مخاطر كل ترتيب، بما في ذلك أهميته النسبية. وتشمل العناية الواجبة القدرة والملاءة المالية والسمعة والوضع التنظيمي والاعتماد على متعاقدين من الباطن والخبرة في الأصول الافتراضية.
القانون الاتحادي فحص العملاء والأطراف المقابلة والمستفيدين الحقيقيين والأشخاص ذوي الصلة مقابل قائمة الإرهاب المحلية وقائمة مجلس الأمن الموحدة. والاشتراك في تنبيهات البريد الإلكتروني من المكتب التنفيذي، وإعادة الفحص فور كل تحديث.
القانون الاتحادي تجميد أموال الأشخاص المدرجين دون إخطار مسبق، وعدم تقديم أموال أو خدمات دون إذن المكتب التنفيذي.
المرحلة 7 من 9
الحوادث والمسائل
الممارسة الجيدة
أي حادثة لدى مورّد تمس عملية حرجة تبدأ معها مهل الإبلاغ فورًا. ولكل مسألة مسؤول وسجل لما حدث ومعالجة يتحقق منها شخص محدد.
الجهة المسؤولة عادةً: العمليات وإدارة المخاطر، مع الامتثال
أسئلة ينبغي طرحها
- أي مهلة تبدأ أولًا لدى جهتكم، ومن يرسل الإخطار؟
- هل سيبلغكم المورّد في وقت يتيح لكم الوفاء بها؟
- هل ترتبط كل حادثة بسجل المورّد لتؤثر في المراجعة التالية؟
في NexaPair
- متاح الآنسجلات الحوادث
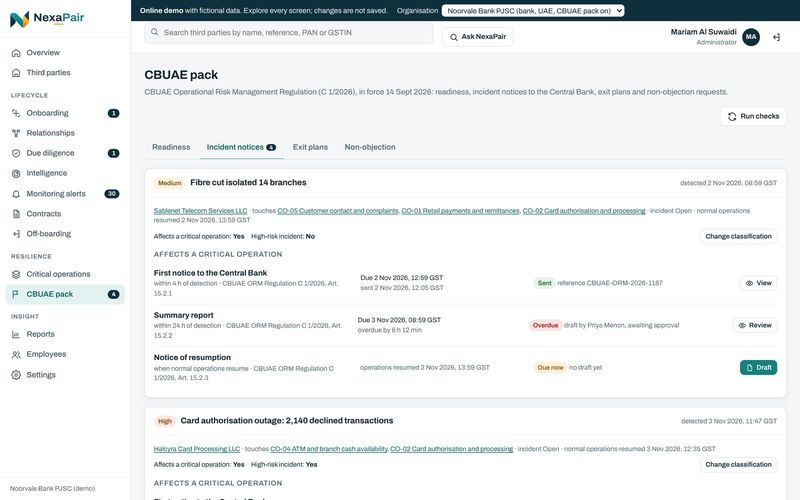
- متاح الآنمؤقتات الإبلاغ عن الحوادث لدى الجهات الرقابية: المصرف المركزي وسوق أبوظبي العالمي وقواعد الإبلاغ «فورًا»
القواعد الإماراتية المنطبقة
المصرف المركزي في أحداث المخاطر التشغيلية التي تؤثر أو قد تؤثر تأثيرًا كبيرًا في العمليات الحرجة (مثل الأحداث التي تستدعي تفعيل خطط الاستمرارية أو التعافي، أو تؤثر تأثيرًا جوهريًا في العملاء أو العمليات أو الأرباح أو رأس المال): يُرسل إخطار أولي إلى المصرف المركزي يحدد العمليات الحرجة المتأثرة.
المصرف المركزي إرسال تقرير موجز يغطي الحدث والإجراءات المتخذة والأثر المرجّح والإطار الزمني المتوقع للتعافي.
المصرف المركزي إخطار المصرف المركزي عند استئناف العمليات الطبيعية. ويجوز للمصرف المركزي أيضًا تحديد إخطارات أخرى حسب كل حالة.
المصرف المركزي محفز مستقل: إخطار المصرف المركزي بأي حادثة عالية المخاطر وفق معايير التصنيف المعتمدة من المجلس.
سلطة تنظيم الخدمات المالية إخطار السلطة بأي حادثة سيبرانية جوهرية مشتبه بها فور اكتشافها، على ألا يتجاوز التقرير الأولي (النموذج A) 24 ساعة، ويُرسل بالبريد إلى incidents.fsra@adgm.com مع نسخة إلى المشرف. وتتبعه تحديثات (النموذج B) بالوتيرة التي يحددها المشرف.
سلطة دبي لتنظيم الأصول الافتراضية الإبلاغ عن أي حدث جوهري في الأمن السيبراني، أو أي حدث يستدعي تفعيل خطة استمرارية الأعمال والتعافي ويؤثر تأثيرًا جوهريًا في العمليات، مع بيان طبيعته ونطاقه وأثره وإجراءات التخفيف، وما إذا أُبلغت جهات أخرى.
الجهات الحكومية والقطاعات الحيوية يجب على الجهات الإبلاغ عن التهديدات والاختراقات والتسريبات وعمليات الاعتراض أو المخاطر إلى مركز دبي للأمن الإلكتروني.
القانون الاتحادي يُبلغ المتحكم مكتب الإمارات للبيانات بأي اختراق يمس الخصوصية أو السرية أو الأمن، مع نتائج التحقيق، وقد يلزم إخطار أصحاب البيانات أيضًا. وتنتظر المهل التفصيلية صدور اللائحة التنفيذية. مصدر ثانوي
المرحلة 8 من 9
التجديد والخروج
الممارسة الجيدة
قبل أي تجديد أو تغيير، تحققوا مما إذا كان جوهريًا ومن يجب إخطاره أولًا. ولكل ترتيب حرج خطة خروج مختبرة، وعند انتهاء العلاقة تُلغى الصلاحيات وتُعاد البيانات أو تُتلف.
الجهة المسؤولة عادةً: مالكو الأعمال، مع المشتريات والشؤون القانونية وأمن المعلومات
أسئلة ينبغي طرحها
- هل يُعد تغيير مزوّد عملية حرجة تغييرًا جوهريًا يستلزم الإخطار أولًا؟
- متى اختُبرت كل خطة خروج آخر مرة؟
- هل تُلغى صلاحيات المورّد في يوم انتهاء العلاقة؟
في NexaPair
- متاح الآنخطط الخروج
- متاح الآنالإخطار بالتغيير الجوهري وبوابة عدم الممانعة
- متاح الآنقائمة إنهاء العلاقة
- متاح الآنفحوص المرونة المكافئة والتركّز
القواعد الإماراتية المنطبقة
المصرف المركزي في التغييرات الجوهرية على العمليات الحرجة (وقد يشمل ذلك تغيير المزوّد): إخطار المصرف المركزي مع تقرير من خبير خارجي، والحصول على عدم ممانعة كتابية قبل التنفيذ.
المصرف المركزي الاحتفاظ بخطط طوارئ وخروج قابلة للتطبيق لترتيبات الأطراف الثالثة. ويجب أن تقيّم خطة استمرارية الأعمال مدى صعوبة استبدال المزوّد.
المصرف المركزي يجوز للمصرف المركزي أن يطلب إيقاف ترتيب ما، أو عملية حرجة تعتمد على المزوّدين اعتمادًا مفرطًا.
المصرف المركزي ينبغي أن تتيح الترتيبات نقل النشاط إلى مزوّد آخر أو إعادته إلى البنك دون تأخير غير مبرر، مع توقع وجود خطط طوارئ وأحكام للإنهاء.
المصرف المركزي تحتاج الترتيبات السحابية الجوهرية إلى خطط استمرارية مختبرة وخطط خروج محددة.
الجهات الحكومية والقطاعات الحيوية التحقق من خلفيات المقاولين ومستخدمي الأطراف الثالثة قبل منحهم الوصول، وإلغاء صلاحياتهم خلال 24 ساعة من انتهاء علاقتهم.
المرحلة 9 من 9
التقارير إلى مجلس الإدارة
الممارسة الجيدة
يعتمد مجلس الإدارة بكامل أعضائه الاستراتيجية ومستوى تقبّل المخاطر والحد المقبول للتعطّل، ويطّلع بانتظام على عرض موجز يمكن تتبّعه حتى السجلات.
الجهة المسؤولة عادةً: إدارة المخاطر، لمجلس الإدارة ولجانه
أسئلة ينبغي طرحها
- هل يعتمد مجلس الإدارة بكامل أعضائه الاستراتيجية والحد المقبول للتعطّل بنفسه؟
- هل يمكن تتبّع كل رقم في حزمة تقارير المجلس حتى سجله؟
- هل يرى المجلس متطلبات الجهة الرقابية التي لم تُستوفَ بعد؟
ما يُعرض على مجلس الإدارة
- الترتيبات الحرجة حسب الفئة وحسب العملية الحرجة
- المراجعات وملفات العناية الواجبة المتأخرة
- المسائل عالية المخاطر المفتوحة ومدة بقائها
- الحوادث، وما إذا كان كل إخطار قد صدر ضمن مهلته
- خطط الخروج المختبرة خلال آخر اثني عشر شهرًا
- إخطارات الجهة الرقابية وطلبات عدم الممانعة المعلّقة
في NexaPair
- متاح الآنحزمة تقارير مجلس الإدارة
- متاح الآنعرض الجاهزية لكل جهة رقابية، مضمَّن أيضًا في حزمة مجلس الإدارة
- متاح الآنتصدير 10 سجلات بصيغتي CSV وJSON، منها سجل التدقيق
القواعد الإماراتية المنطبقة
المصرف المركزي يتحمل أعضاء مجلس الإدارة المسؤولية النهائية عن إطار المخاطر التشغيلية والمرونة، حتى مع وجود لجان منبثقة عن المجلس.
المصرف المركزي يعتمد المجلس بكامل أعضائه (لا إحدى لجانه) استراتيجيات وسياسات المخاطر التشغيلية والمرونة الرئيسية ويراجعها، بما فيها الرغبة في المخاطر والحد المقبول للتعطل. كما يعتمد المجلس خطط استمرارية الأعمال والتعافي من الكوارث الأولية، ويجوز تفويض مراجعتها السنوية.
المصرف المركزي يبقى البنك مسؤولًا مسؤولية كاملة عن المخاطر المسندة. ويحتاج إلى سياسة للأهمية النسبية معتمدة من المجلس، وموافقة المجلس أو لجنته على الترتيبات الجوهرية، وإدارة لتضارب المصالح، وإبلاغ المجلس في الوقت المناسب بالمخاطر الجوهرية.
المصرف المركزي الاحتفاظ بخطط لاستمرارية الأعمال والتعافي من الكوارث للعمليات الحرجة، مع مراجعة سنوية من خطَّي الدفاع الثاني والثالث، واختبارها سنويًا على الأقل.
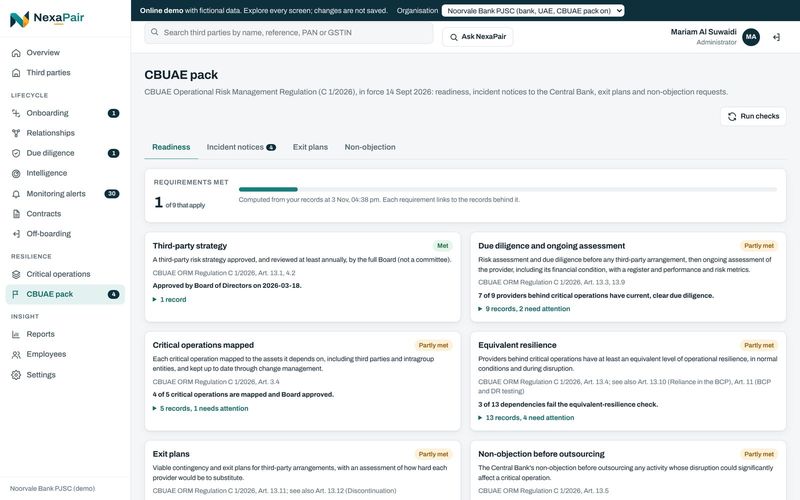
هذا ملخص للاسترشاد ولا يُعد استشارة قانونية. يُرجى دائمًا الرجوع إلى النص الرسمي وطلب المشورة بشأن وضعكم. وفي التشريعات الاتحادية، يكون النص العربي هو المعتمد.
التوافق مع المعايير
أين تدعم NexaPair المعايير الدولية التي قد تعتمدونها.
تدير جهات كثيرة في الإمارات برامجها وفق معايير دولية إلى جانب قواعد جهتها الرقابية، وتشير قواعد الأمن السيبراني لسلطة دبي للخدمات المالية إلى معايير معترف بها. ويوضح الجدول سجلات NexaPair التي تدعم كل معيار. ولا يمنح استخدام NexaPair مؤسستكم أي شهادة مطابقة لأي منها.
سلطة دبي للخدمات المالية الاحتفاظ بإطار لإدارة المخاطر السيبرانية معتمد من الجهة الحاكمة ومتسق مع المعايير المعترف بها (مثل NIST CSF وISO 27000 وCIS)، مع إشراف الإدارة العليا. مصدر ثانوي
| المعيار | ما يغطيه | أين تدعمه NexaPair |
|---|---|---|
| ISO/IEC 27036 | أمن المعلومات في العلاقات مع الموردين على امتداد العلاقة. |
|
| ISO/IEC 27001:2022, Annex A 5.19 to 5.23 | ضوابط الموردين: الأمن في العلاقات والاتفاقيات مع الموردين، وسلسلة توريد تقنية المعلومات والاتصالات، ومراقبة خدمات الموردين وتغييرها، والخدمات السحابية. |
|
| ISO 22301 | إدارة استمرارية الأعمال، بما فيها الموردون الذين تعتمد عليهم الأنشطة الحرجة. |
|
| ISO 37001 | أنظمة إدارة مكافحة الرشوة، بما فيها العناية الواجبة تجاه الشركاء التجاريين. |
|
| NIST SP 800-161 Rev. 1 | إدارة مخاطر سلسلة التوريد في الأمن السيبراني للأنظمة والمؤسسات. |
|
عندما يقدّم المورّد دليلًا مثل شهادة ISO/IEC 27001 أو تقرير SOC 2 من النوع الثاني، تحققوا من نطاقه وتاريخه والجهة التي أصدرته، واحفظوه مع ملف العناية الواجبة.
شهادات NexaPair الخاصة: [CERTIFICATION STATUS]. الثقة والأمان